一、TISAX 认证(可信信息安全评估交换)
TISAX(Trusted Information Security Assessment Exchange)是德国汽车工业协会 VDA推出、ENX 协会运营的汽车行业信息安全评估交换机制,基于 VDA‑ISA 评估目录,对标 ISO27001,专门用于汽车整车厂、零部件、软件服务商的供应链信息安全评估.
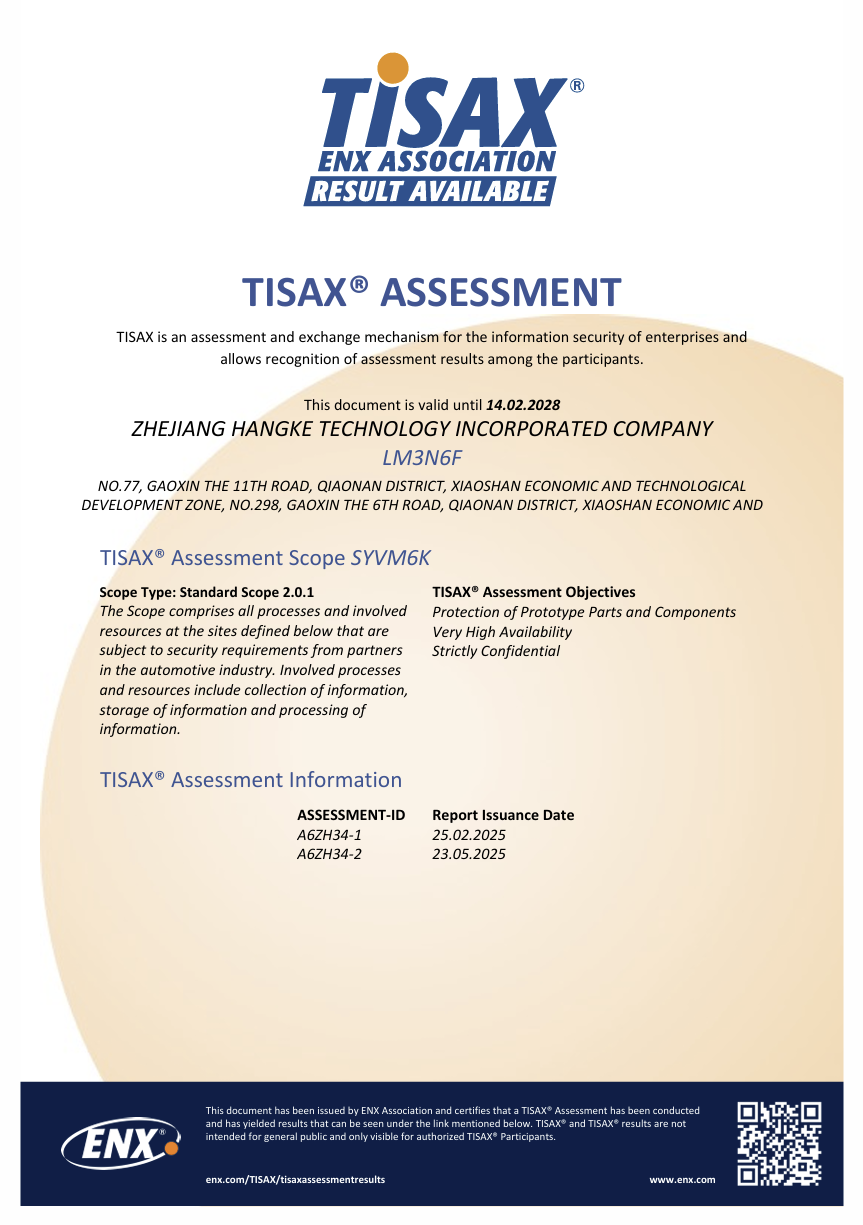
重点:它不是传统意义 “证书”,是评估标签(TISAX‑Label),评估结果只在 ENX 平台受控分享,不对外公开;拿到标签代表满足车企对供应商信息安全要求,减少重复审核。
有效期:3 年,到期需要完整重评;重大组织 / 系统变更要做中间评估。
二、三大评估级别 AL1 / AL2 /
AL3
车企会根据你接触的数据敏感程度指定级别
AL1(自我评估)
仅企业自己填写 ISA 问卷,第三方不核查证据;一般仅企业内部使用,没有正式 TISAX 标签,绝大多数主机厂不认可作为准入依据。
AL2(远程合理性核查,高保护)
方式:先企业自评,第三方机构远程核查文档证据、线上专家访谈,一般不上现场
适用:处理普通车企机密信息、普通用户个人数据、测试车辆相关业务
汽车供应链最常见准入级别
AL3(完整现场审核,极高保护)
方式:自评 + 文档审核 +现场实地审核,逐条验证控制措施落地
适用:原型车 / 样件保护、高度机密研发数据、特殊类别个人敏感数据
做自动驾驶、整车研发、原型零部件企业经常被要求 AL3
三、三大评估目标(ISA 目录三大模块)
信息安全:IT/OT 安全、访问控制、漏洞、备份、供应商管理等(核心模块)
原型保护:样车、样件、原型数据物理与信息防护
数据保护:符合 GDPR 的数据处理安全(针对作为数据处理方)BSI Group
四、TISAX 完整流程
1、确定范围与评估目标
明确纳入评估的厂区 / 办公地点、业务流程;确认车企要求的 AL 级别、评估目标(信息安全 / 原型保护 / 数据保护)。
2、ENX 平台注册
企业在 ENX 官网注册参与者账号,定义评估范围,生成 Scope‑Excerpt(范围摘要文件),用于发给审核机构报价。
3、选择 ENX 认可的审核服务商
只能选 ENX 官方在册机构(SGS、TÜV 莱茵、TÜV 南德、BSI、DEKRA 等)。
4、前期准备 + 自我评估(ISA 问卷)
依据 VDA‑ISA 目录(现行 V6 版本)完成完整自评问卷;补齐制度文档:信息安全方针、权限管理、变更管理、事件响应、备份、第三方安全、物理安全等,对标 ISO27001 体系基础。
5、正式第三方评估
AL2:远程证据审查 + 线上访谈
AL3:文档审核 + 多站点现场审核
审核会识别重大、主要、次要不符合项。
5.1、不符合项整改(CAP 纠正措施计划)
发现问题提交整改计划与证据;从末次会议起,全部整改必须在 9 个月内闭环,超时本次评估作废,需要重新来过。
5.2、获取 TISAX‑Label 标签
审核机构上传评估报告至 ENX 平台,ENX 生成标签;企业自主授权车企 / 合作伙伴查看评估结果,不会公开上网。
5.3 年周期维护
日常保持体系运行;发生重大变更(组织、系统、重要业务)必须主动通知审核方,必要时开展中间评估;满 3 年完整重新评估。
四、核心合规要求(VDA‑ISA 主要控制点)
基础需要具备类似 ISO27001 信息安全管理体系,但增加汽车行业特有要求
1、组织与人员安全:信息安全负责人、岗位权责、保密协议、人员入职离职权限清理、安全培训
2、资产管理与访问控制:资产台账、最小权限、账号生命周期、特权账号管控
3、IT 运维安全:补丁管理、漏洞管理、备份恢复、变更管理、日志审计、业务连续性
4、物理安全:机房、办公区、原型样品存放区域门禁监控
5、第三方供应链安全:下游供应商信息安全管控、合同安全条款
6、安全事件管理:安全事件响应流程、上报机制(车企要求事件及时通报)
7、汽车特有:原型 / 样件保护(选做,评估目标勾选才需要):样件管控、拍摄管控、出入管理
8、数据保护(选做):客户个人数据处理合规,GDPR 相关要求
五、TISAX和 ISO27001 区别

六、TISAX:要做几个标签,怎么选 & 怎么评估
一句话:TISAX 不是 “1 个证书”,是按【评估目标(Assessment Objective)】出独立标签;你勾选几个评估目标,就拿到几个标签,评估级别 AL 跟着评估目标自动绑定。
现行 ISA V6.0 一共12 个评估目标,分为三大类:信息安全、原型保护、数据保护。
1、12 个评估目标(标签清单,AL 自动绑定)
① 信息安全类(6 个)
-
Info high(高保护信息)→ AL2
-
Info very high(极高保护信息)→ AL3
-
Confidential(保密信息)→ AL2
-
Strictly confidential(严格保密信息)→ AL3
-
High Availability(高可用性)→ AL2
-
Very High Availability(极高可用性)→ AL3
② 原型保护类(4 个,只要选原型,大多 AL3)
-
原型零部件保护 → AL3
-
原型整车保护 → AL3
-
试验车 / 测试车辆处理 → AL2
-
展会 / 拍摄场景原型保护 → AL2
③ 数据保护类(2 个,GDPR 数据处理方)
-
普通个人数据保护 → AL2
-
特殊类别敏感个人数据(健康、生物识别等)→ AL3
(1)常规零部件 / 软件服务商,绝大多数客户只要求:Confidential(AL2)1 个标签,这是最常见组合。
(2)如果同时处理车企个人数据,就加第 2 个标签:Data 保护(AL2),也就是2 个标签一起评估。
(3)如果接触原型样件 / 原型车,必须增加原型保护目标,AL3。
2、怎么确定你需要几个标签(判断逻辑,优先看主机厂要求)
第一步:看客户(主机厂)在供应商手册 / 合同里明确写的评估目标
德系主机厂(宝马、奔驰、大众)会直接写明:需要哪些评估目标 + AL 级别。客户要求是第一准则,不要自己猜。
第二步:客户没有写清楚时,按业务接触的信息来判断
-
只处理车企商务资料、图纸、普通项目文档,不碰原型、不处理欧盟个人隐私
只选:Confidential(AL2),1 个标签足够(国内汽车供应商最普遍方案)
-
除了车企机密图纸,还作为数据处理方,处理欧盟客户个人信息
Confidential(AL2) + Data保护(AL2),2 个标签,一次评估同时覆盖
-
接触原型样件、原型整车、预研机密,自动驾驶核心研发
Strictly
confidential(AL3) + 原型零部件保护(AL3),至少 2 个标签,现场审核
-
同时处理原型 + 欧盟个人敏感数据
3 个标签,AL3 全套,成本和工作量显著上升
重要:一次评估项目内,可以同时勾选多个评估目标,只做一次审核,不需要分开多次评估。
比如 AL2 项目同时勾选 Confidential+Data 保护,同一次自评、同一次远程审核,出两个标签,周期只增加少量工作量,不用重复跑流程。
第三步:划定评估 Scope(范围)
范围定义:哪些厂区、哪些业务流程、哪些系统纳入评估。
-
单站点:最简单,整个公司或者单独业务线作为 scope
-
多工厂 / 多地办公室:可以分开 scope 做多次 TISAX(每个 scope 独立一套标签),或者合并为一个 scope 统一评估(推荐,成本更低)
-
Scope 划分原则:业务独立、数据隔离的业务单元可以分开 scope;同一套 IT / 同一套信息安全体系,尽量合并 scope。
七、标签怎么评估(评分规则,VDA ISA 问卷 0~5 分)
-
每个评估目标对应 VDA ISA 问卷里对应的控制项;多个评估目标会叠加控制点。
-
每个控制点打分 0~5 分,3 分是合格底线(控制措施有效落地)
5 分:完全落地 + 持续优化
3 分:满足最低要求,制度 + 执行证据齐全
<3 分:不符合项,必须 CAP 整改
-
审核员判定:不能存在重大不符合项,重大不符合必须关闭,否则拿不到标签;次要不符合提交整改计划,最长 9 个月闭环。
-
评估完成,审核机构上传 ENX 平台 → ENX按你勾选的每一个评估目标,生成对应的独立 TISAX 标签,标签有效期都是 3 年。
八、认证时间
AL2:前期准备 2‑4 个月 + 审核整改 1‑2 个月,合计 3‑6 个月
AL3:前期准备 3‑6 个月 + 现场审核 + 整改 2‑3 个月,合计 5‑9 个月(注意整改最长 9 个月时限)
九、常见问题
1、TISAX 是证书?是评估标签,无纸质公开证书,结果在 ENX 平台受控分享
2、 有 ISO27001 就等于 TISAX 通过?不行,必须完整走 TISAX 评估流程
3、AL1 不可以满足车企准入?绝大多数德系整车厂只接受 AL2/AL3 标签
4、 拿到标签不是就一劳永逸?3 年有效期,业务重大变更需要补充评估
5、AL 只是评估强度,标签数量看评估目标勾选数量,AL2 可以 1 个,也可以 2 个标签一起做。
6、 同 Scope 下多个评估目标,一次评估搞定。
7、原型零部件 / 原型整车目标强制 AL3,必须现场审核。
8、标签在 ENX 平台授权主机厂查看,不对外公开
十、联系我们了解认证详情报价(添加微信好友)
|







 您当前的位置:

